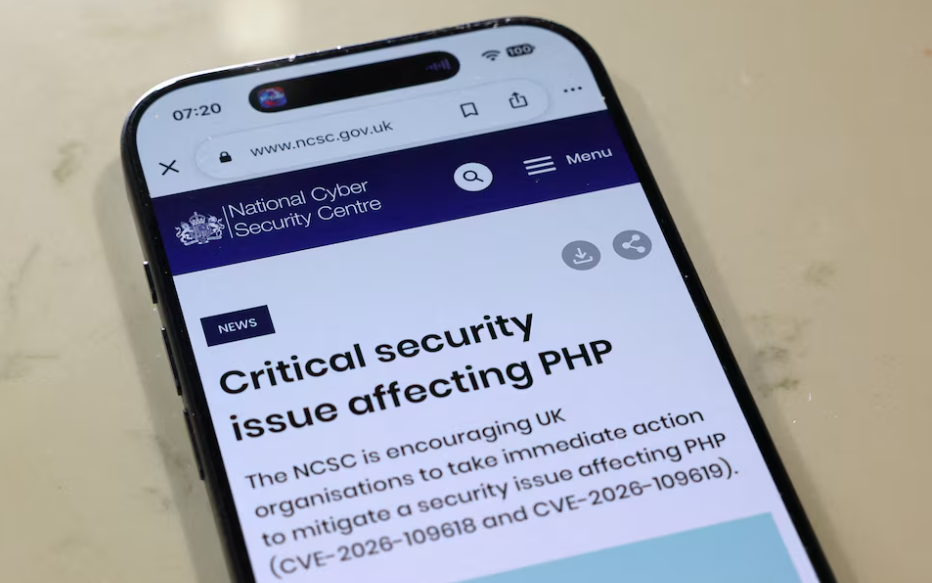
BRUSSEL — Badan Keamanan Siber Uni Eropa (European Union Agency for Cybersecurity / ENISA) mengeluarkan peringatan resmi kepada para pengelola infrastruktur web global mengenai adanya kerentanan keamanan tingkat tinggi pada bahasa pemrograman PHP. Dalam imbauannya, lembaga tersebut menyarankan agar pengelola situs web mempertimbangkan untuk menonaktifkan sementara layanan mereka (take offline) jika diperlukan, guna mencegah eksploitasi sebelum pembaruan (patch) keamanan resmi siap diterapkan secara menyeluruh.
Laporan dari Reuters menyoroti bahwa kerentanan ini berdampak pada jutaan server di seluruh dunia, mengingat PHP merupakan salah satu fondasi bahasa pemrograman utama yang digunakan oleh sebagian besar situs web modern dan sistem manajemen konten (CMS).
Peringatan ENISA dan Risiko Eksploitasi Massal
1. Imbauan Tindakan Darurat Bagi Pengelola Server
ENISA menekankan bahwa tingginya tingkat keparahan celah keamanan ini memungkinkan peretas untuk melakukan eksekusi kode jarak jauh (Remote Code Execution). Karena tim pengembang PHP sedang merampungkan rilis patch darurat, langkah mitigasi sementara—termasuk membatasi akses publik atau menonaktifkan modul terdampak—sangat direkomendasikan untuk meminimalkan risiko pembobolan data.
2. Potensi Gangguan pada Ekosistem Layanan Digital
Mengingat luasnya penggunaan PHP di sektor e-commerce, perbankan, dan portal berita, peringatan ini memicu kewaspadaan tinggi di kalangan administrator sistem (sysadmin). Para ahli memperingatkan bahwa pemindaian otomatis oleh peretas dapat menemukan server yang belum ditambal hanya dalam hitungan jam setelah detail kerentanan terungkap.
“Pengelola situs web diimbau tidak menunda penerapan pembaruan keamanan segera setelah perbaikan resmi dirilis oleh pengembang PHP,” tegas pernyataan teknis yang dikutip dari laporan Reuters.
Langkah Mitigasi yang Direkomendasikan Bagi Webmaster
Guna melindungi server dan data pengguna dari potensi serangan, para profesional keamanan IT disarankan untuk mengambil langkah-langkah berikut:
-
Pemantauan Rilis Patch Resmi: Mengawasi saluran komunikasi resmi PHP secara berkala untuk langsung mengunduh dan menginstal pembaruan versi terbaru.
-
Penerapan Firewall Aplikasi Web (WAF): Memperketat aturan penyaringan lalu lintas pada WAF guna mendeteksi dan memblokir pola permintaan (request) mencurigakan yang mengarah pada eksploitasi PHP.
-
Penyusunan Rencana Kesiapsiagaan Downtime: Menyiapkan skenario penonaktifan sementara (maintenance mode) jika proses penambalan memerlukan restrukturisasi konfigurasi server.

Comment